
Perché serve un meccanismo di consenso in una blockchain
Una blockchain pubblica è, in pratica, un registro condiviso in cui migliaia di nodi devono accordarsi su un punto delicato: quali transazioni sono valide e in quale ordine finiscono “scritte” nel libro mastro. Questo accordo si chiama meccanismo di consenso. Senza consenso, la rete sarebbe vulnerabile a doppie spese, riscritture della cronologia e manipolazioni dei saldi.
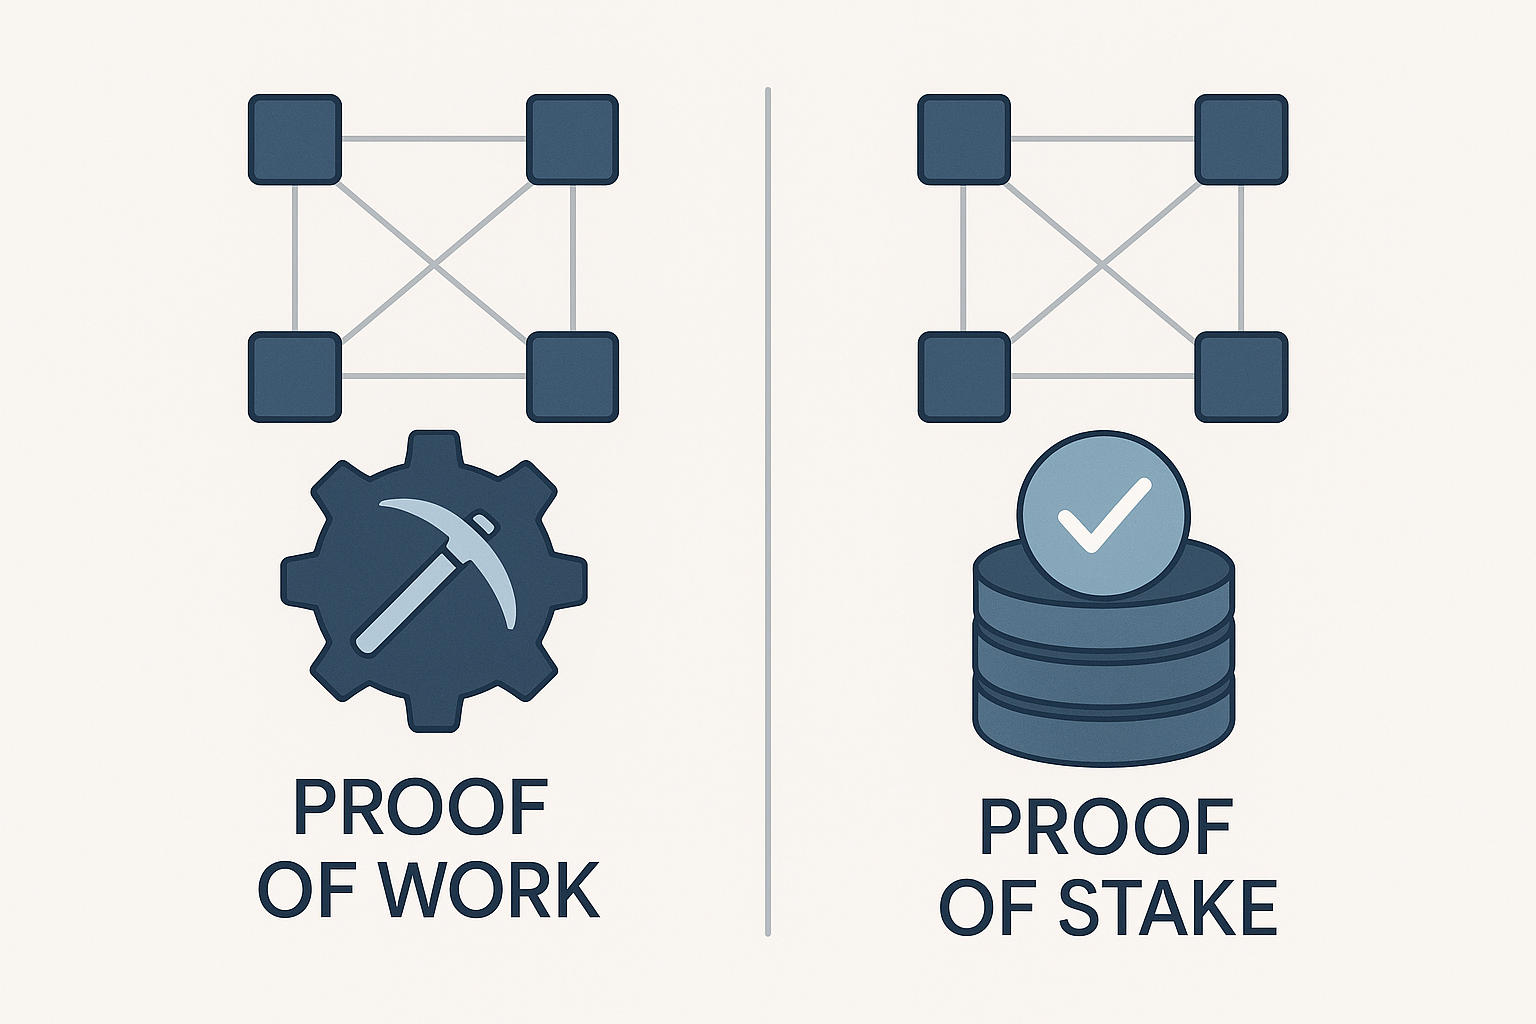
In termini semplici, il consenso è la regola con cui la rete decide chi ha il diritto di proporre il prossimo blocco e come gli altri verificano che quel blocco sia corretto. I due modelli più diffusi sono proof of work (PoW) e proof of stake (PoS): entrambi mirano a rendere costoso barare, ma lo fanno con “costi” diversi (energia e hardware nel primo caso, capitale immobilizzato nel secondo).
Proof of Work: sicurezza basata su calcolo e competizione
La proof of work è un sistema in cui i nodi chiamati miner competono per risolvere un puzzle crittografico. “Lavoro” significa proprio questo: eseguire calcoli finché non si trova una soluzione che rispetta certe condizioni (tipicamente legate a un hash con un determinato livello di difficoltà). Il primo che trova la soluzione propone il blocco; gli altri lo verificano e, se è valido, lo accettano.
Il punto chiave è che produrre un blocco richiede risorse reali: elettricità, macchine specializzate, manutenzione. Questo rende un attacco molto oneroso perché per riscrivere la storia bisogna controllare una quota enorme della potenza di calcolo totale della rete (il classico scenario del 51% attack).
Vantaggi e limiti pratici del PoW
Il PoW è spesso considerato robusto perché lega la sicurezza a un costo fisico difficilmente falsificabile. In compenso, presenta compromessi noti:
– Consumo energetico elevato: la sicurezza deriva anche dallo spreco “inevitabile” di calcolo.
– Tendenza alla concentrazione dell’hashrate: economie di scala e accesso a energia a basso costo possono favorire pochi grandi operatori.
– Finalità probabilistica: la “certezza” di irreversibilità aumenta con le conferme, non è immediata.
Proof of Stake: sicurezza basata su capitale vincolato e penalità
La proof of stake sostituisce la competizione computazionale con un criterio economico. Qui i validatori bloccano una quantità di monete come stake (collaterale). In base a regole della rete (selezione pseudo-casuale, peso proporzionale allo stake, rotazioni), un validatore viene scelto per proporre un blocco e gli altri lo attestano.
L’idea è che chi ha fondi vincolati ha un incentivo diretto a comportarsi correttamente: se tenta di barare, rischia di perdere parte o tutto lo stake tramite slashing (una penalità automatica). In questo modo la sicurezza non dipende dall’energia consumata, ma dal capitale che l’attaccante dovrebbe mettere a rischio.
Cosa cambia per decentralizzazione e accessibilità
In molti sistemi PoS, partecipare come validatore può essere più accessibile rispetto al mining: non servono macchine energivore, ma serve capitale e una buona operatività (uptime, gestione delle chiavi, aggiornamenti). Questo sposta il baricentro dei rischi:
– rischio di centralizzazione economica se pochi soggetti accumulano grandi quantità di stake;
– rischio operativo: errori di configurazione o chiavi compromesse possono causare penalità;
– necessità di meccanismi di governance e parametri (penalità, soglie, tempi) ben calibrati.
Confronto diretto: energia, sicurezza e incentivi
PoW e PoS risolvono lo stesso problema con strumenti differenti. Nel PoW, la rete “paga” la sicurezza con energia e competizione; nel PoS la paga con capitale immobilizzato e regole punitive.
Sul piano della sicurezza, entrambi puntano a rendere antieconomico l’attacco: nel PoW l’attaccante deve sostenere costi energetici e logistici enormi; nel PoS deve acquisire (e rischiare) una quota significativa dell’offerta in circolazione. In entrambi i casi, gli incentivi sono cruciali: se le ricompense non compensano i costi, i partecipanti onesti se ne vanno e la rete si indebolisce.
Per un quadro neutrale e ben documentato sui principi dei meccanismi di consenso, è utile consultare una panoramica tecnica su standard e riferimenti di sicurezza informatica, che aiuta a ragionare in termini di minacce, modelli e assunzioni.
Impatti su scalabilità e finalità delle transazioni
La scalabilità non dipende solo dal consenso, ma PoW e PoS influenzano tempi di blocco, latenza e gestione dei fork. In molte implementazioni PoS moderne, la finalità può essere più rapida grazie a schemi di attestazione e quorum: quando una soglia di validatori firma un certo stato, la probabilità di riorganizzazione si riduce drasticamente.
Nel PoW, invece, i fork temporanei sono una conseguenza naturale della propagazione dei blocchi: due miner possono trovare un blocco quasi nello stesso momento e la rete deve “scegliere” la catena più lunga (o più pesante). Questo non significa che PoW sia “insicuro”, ma che la certezza cresce col tempo e con più conferme.
Quale modello scegliere? Dipende dagli obiettivi della rete
Non esiste un vincitore universale: la scelta è un compromesso tra priorità tecniche ed economiche. Una rete che punta a massimizzare la resistenza a certe forme di censura può preferire un modello; una rete che vuole ridurre l’impatto energetico e aumentare la partecipazione potrebbe preferirne un altro.
In pratica contano dettagli spesso ignorati nelle discussioni da bar: distribuzione iniziale delle monete, regole di emissione, qualità delle penalità, possibilità di delega, requisiti hardware e persino la cultura della community. È qui che il consenso smette di essere teoria e diventa ingegneria: un equilibrio tra sicurezza, decentralizzazione e sostenibilità che cambia da progetto a progetto.
Le informazioni fornite hanno finalità esclusivamente informative e non costituiscono consulenza finanziaria, legale o fiscale; prima di prendere decisioni su investimenti o utilizzo di criptovalute è opportuno fare ricerche autonome e valutare i rischi.