
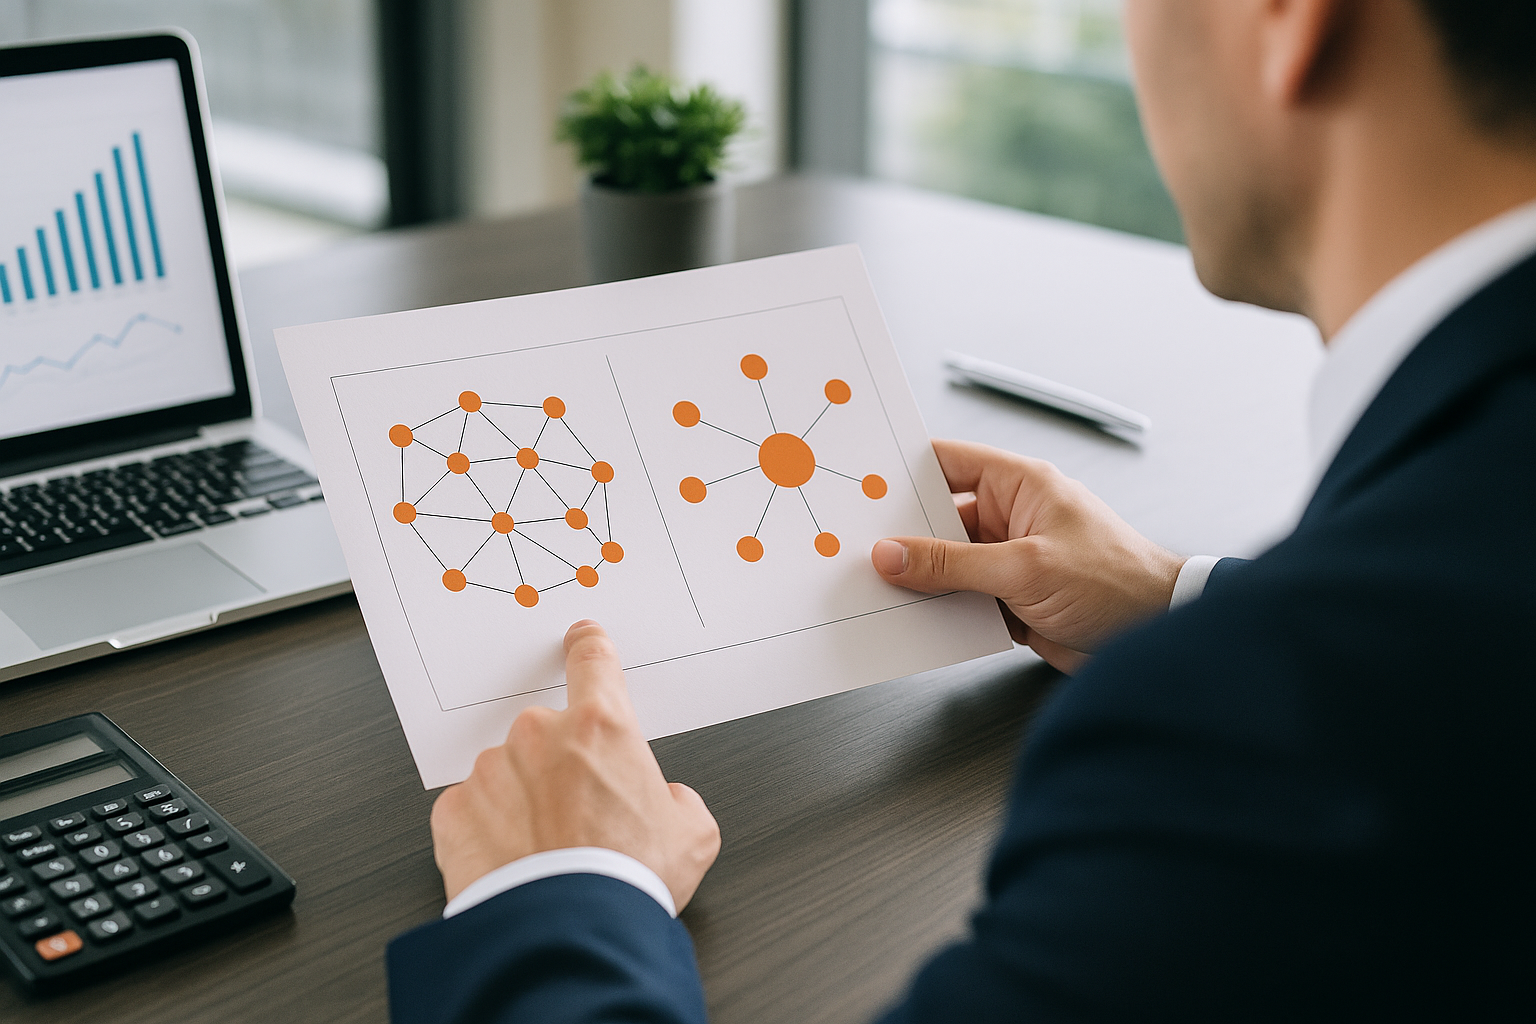
Rete decentralizzata: definizione pratica e perché conta
Una rete decentralizzata è un sistema in cui dati e funzioni non dipendono da un unico punto di controllo, ma sono distribuiti tra molti nodi (computer o server) che collaborano secondo regole condivise. In pratica, invece di avere un “centro” che decide, autorizza e conserva tutto, la rete funziona come un insieme di pari (peer) che si verificano a vicenda. Questo modello è diventato centrale nel mondo crypto perché abilita trasferimenti di valore e registri condivisi senza dover chiedere permesso a un intermediario. La decentralizzazione non è un interruttore acceso/spento: esiste un continuum. Una rete può essere più o meno decentralizzata in base a come sono distribuiti potere decisionale, validazione delle transazioni e infrastruttura.
Come funzionano le reti tradizionali: centralizzazione e punti di controllo
Le reti “tradizionali” (molti servizi online, piattaforme e sistemi informativi) sono spesso centralizzate: un soggetto gestisce server, database, regole di accesso e moderazione. Questo approccio è efficiente: aggiornamenti rapidi, assistenza unificata, governance chiara. Il rovescio della medaglia è la presenza di single point of failure: se il centro cade o viene compromesso, l’intero servizio può degradare o fermarsi. Inoltre, il controllo dei dati è concentrato: chi gestisce l’infrastruttura decide politiche di conservazione, accesso e, in certi casi, censura. Nei pagamenti, ad esempio, una rete centralizzata può bloccare o stornare operazioni con una semplice decisione amministrativa, perché l’autorità ultima è interna al sistema.
Le reti decentralizzate in ambito crypto: nodi, consenso e registro condiviso
Nel contesto delle criptovalute, una rete decentralizzata è tipicamente una rete peer-to-peer in cui i nodi propagano transazioni e blocchi, mantenendo una copia (totale o parziale) del registro. Il registro condiviso è spesso una blockchain, cioè una struttura dati in cui le transazioni vengono raggruppate in blocchi collegati tra loro in modo crittograficamente verificabile. Il cuore operativo è il meccanismo di consenso: un insieme di regole che permette ai nodi di concordare su quale sia lo stato “vero” del registro, anche se i nodi non si fidano tra loro. In molte reti, il consenso è progettato per resistere a guasti e attori malevoli, con un compromesso tra sicurezza, velocità e costi. La crittografia rende verificabili firme e integrità dei dati: non serve fidarsi di un server, basta verificare matematicamente le prove.
Le differenze chiave: fiducia, resilienza, performance e governance
La distinzione più netta riguarda la fiducia. Nelle reti centralizzate ci si fida del gestore: se dichiara che un saldo è corretto, lo si accetta. Nelle reti decentralizzate, idealmente, ci si fida del protocollo e della verificabilità: “non fidarti, verifica”. Questo cambia anche la resilienza: con molti nodi indipendenti, spegnere o censurare l’intero sistema è più difficile, perché non esiste un unico interruttore. In compenso, le prestazioni possono essere inferiori: replicare dati su tanti nodi e raggiungere consenso richiede tempo e risorse, con possibili commissioni e limiti di throughput.
Un altro punto è la governance, cioè come si cambiano le regole. In un sistema centralizzato, un aggiornamento può essere imposto dal gestore. In una rete decentralizzata, gli aggiornamenti richiedono coordinamento tra sviluppatori, validatori e comunità: a volte avvengono in modo fluido, altre volte generano frizioni e persino scissioni del protocollo. Anche la censura è diversa: una piattaforma centralizzata può rimuovere contenuti o bloccare utenti con una policy; in una rete decentralizzata, la rimozione è complessa perché i dati sono replicati e l’accesso è mediato da regole del protocollo, non da un amministratore unico.
Decentralizzazione non significa assenza di rischi: attacchi e concentrazioni “di fatto”
È facile confondere decentralizzato con invulnerabile. In realtà esistono rischi specifici: se la validazione o la produzione dei blocchi si concentra in poche mani, la rete può diventare decentralizzata “sulla carta” ma concentrata “nei fatti”. Un esempio tipico è quando pochi soggetti controllano gran parte della potenza o della partecipazione al consenso, influenzando priorità delle transazioni o scelte di aggiornamento. Anche l’infrastruttura può centralizzarsi: se molti nodi dipendono dagli stessi provider o dalle stesse configurazioni software, un problema comune può avere effetti a catena.
Tra gli scenari citati spesso ci sono gli attacchi di maggioranza (quando un attore controlla abbastanza risorse da riscrivere parzialmente la storia recente) e le vulnerabilità nei client più usati. Per una panoramica tecnica e neutrale dei principi di sicurezza e dei modelli di rete, è utile consultare risorse istituzionali come il framework del NIST sulla sicurezza informatica, che aiuta a ragionare in termini di rischi, controlli e resilienza anche quando il contesto è blockchain.
Esempi concreti di uso: pagamenti, dati e identità digitale
Nel quotidiano, la differenza si vede quando cambia “chi può dire di no”. In un pagamento centralizzato, un intermediario può rifiutare una transazione per policy, sospetto o errore. In una rete decentralizzata, se la transazione è valida secondo le regole (firma corretta, fondi disponibili, commissione adeguata), può essere inclusa e finalizzata senza autorizzazione discrezionale. Questo non elimina i vincoli: esistono costi di rete e tempi di conferma, e l’utente è più responsabile della custodia delle chiavi. Nel mondo dei dati, una rete decentralizzata può servire a creare registri condivisi (ad esempio per tracciabilità o timestamp), dove la fiducia nasce dalla verificabilità pubblica. Per l’identità digitale, il concetto si sposta su credenziali verificabili: non un unico database che “possiede” l’identità, ma attestazioni che l’utente può presentare e terzi possono verificare.
In sintesi, la rete decentralizzata sposta l’ago della bilancia: meno dipendenza da un’autorità centrale, più trasparenza e verificabilità, ma anche più complessità tecnica e responsabilità operativa. Capire dove risiede il controllo (software, nodi, governance, infrastruttura) è il modo più rapido per distinguere un modello davvero distribuito da uno che lo è solo a livello di marketing.
Le informazioni fornite hanno scopo puramente informativo e non costituiscono consulenza finanziaria, legale o fiscale; nel settore crypto esistono rischi elevati e ogni decisione dovrebbe essere valutata con attenzione e, se necessario, con il supporto di un professionista.