
Cos’è un blocco: la “pagina” del registro distribuito
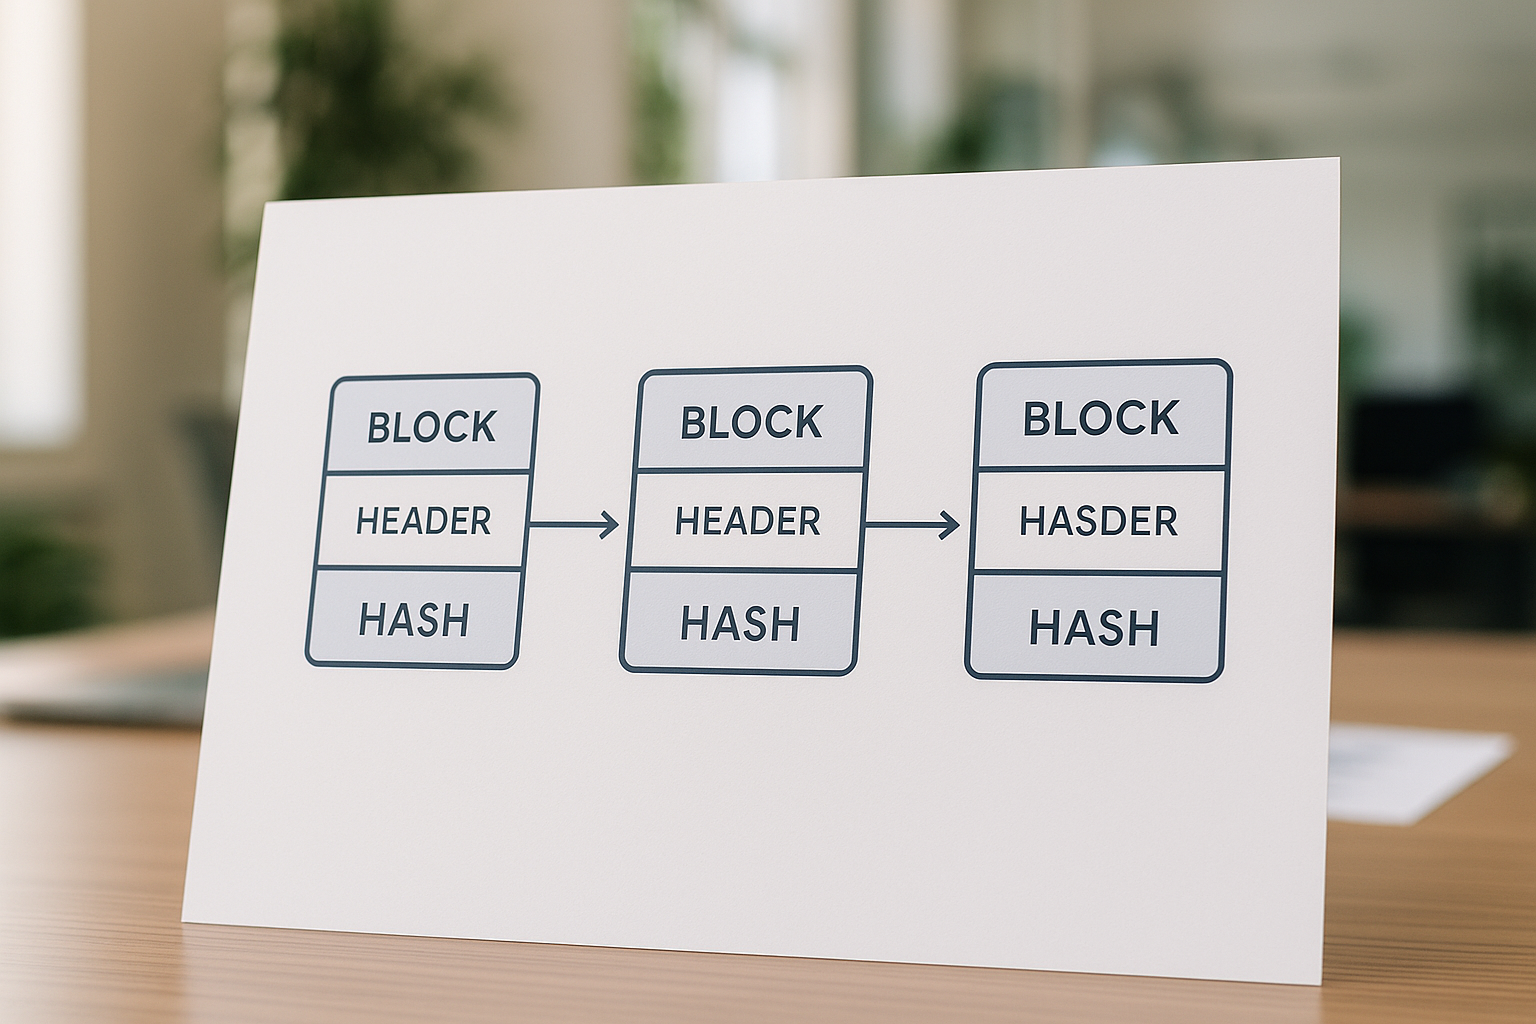
Un blocco è un contenitore di dati che rappresenta una porzione del registro di una blockchain. In pratica è come una pagina numerata di un libro contabile: raccoglie un insieme di operazioni (tipicamente transazioni) e alcune informazioni tecniche necessarie a renderlo verificabile e collegabile agli altri blocchi. La blockchain è detta registro distribuito perché la stessa sequenza di blocchi viene conservata e verificata da più nodi della rete, riducendo la dipendenza da un singolo server centrale.
All’interno di un blocco trovi di solito: un elenco di transazioni, un riferimento al blocco precedente, un indicatore temporale e altri campi che cambiano in base al protocollo. La parte più importante, dal punto di vista della sicurezza, è l’impronta digitale del blocco: un valore ottenuto tramite funzione di hash, cioè un algoritmo che trasforma dati di qualsiasi dimensione in una stringa di lunghezza fissa. Anche una minima variazione nei dati produce un hash completamente diverso.
Struttura interna: header, transazioni e riassunti crittografici
Molte blockchain separano il blocco in due sezioni: header e corpo. L’header contiene i metadati indispensabili per l’identità del blocco, mentre il corpo ospita le transazioni. Tra i metadati tipici ci sono: l’hash del blocco precedente, un timestamp, parametri legati al consenso e un riassunto delle transazioni.
Quel riassunto spesso deriva da un Merkle tree (albero di Merkle), una struttura che permette di “compressare” l’elenco delle transazioni in una singola radice (Merkle root). Definizione operativa: un Merkle tree è un albero in cui ogni nodo è l’hash dei figli; così si può verificare che una transazione appartenga a un blocco senza scaricare l’intero set di dati. È uno dei motivi per cui alcune applicazioni riescono a controllare pagamenti e inclusioni in modo efficiente.
Il collegamento tra blocchi: hash del precedente e immutabilità pratica
I blocchi vengono collegati perché ciascun blocco include l’hash del blocco precedente. Questo crea una catena: se qualcuno alterasse una transazione in un blocco vecchio, cambierebbe il suo hash; di conseguenza non combacerebbe più con il riferimento memorizzato nel blocco successivo, e l’incoerenza diventerebbe evidente a tutti i nodi. È qui che nasce la cosiddetta immutabilità: non è magia, ma un costo computazionale e coordinativo enorme richiesto per riscrivere la storia in una rete che valida collettivamente.
Un esempio concreto aiuta: immagina che un blocco contenga 2.000 transazioni e che una sola cifra venga modificata in una di esse. L’hash del blocco cambia, quindi il blocco successivo “punta” a un identificatore che non esiste più. Per rendere credibile la manomissione bisognerebbe ricalcolare e ripubblicare quel blocco e tutti i successivi, e nel frattempo convincere la rete ad accettare la versione alterata. In sistemi ben decentralizzati, è un’impresa proibitiva.
Come nasce un nuovo blocco: mempool, selezione e consenso
Prima di finire in un blocco, le transazioni vengono generalmente raccolte in una “sala d’attesa” detta mempool. I nodi che producono blocchi selezionano un insieme di transazioni (di solito privilegiando quelle con commissioni più alte o con priorità specifiche) e costruiscono un candidato blocco. A quel punto entra in gioco il meccanismo di consenso, cioè l’insieme di regole che stabilisce quale blocco diventa ufficialmente parte della catena.
Nei protocolli basati su Proof of Work, il produttore deve trovare un valore (nonce) che renda l’hash dell’header conforme a un vincolo di difficoltà: è una lotteria computazionale. Nei sistemi Proof of Stake, invece, la selezione del produttore tende a dipendere da regole legate alla partecipazione economica e alla validazione, con un consumo energetico tipicamente più contenuto. Cambia il “motore”, ma l’obiettivo resta lo stesso: rendere costoso o rischioso inserire blocchi non validi e coordinare i nodi su un’unica storia condivisa.
Fork e riorganizzazioni: quando la catena si biforca
Capita che due blocchi validi vengano prodotti quasi nello stesso momento, generando una fork temporanea: due rami concorrenti che condividono lo stesso passato ma divergeno nell’ultimo tratto. Non è necessariamente un segnale di attacco; spesso è solo latenza di rete. Le regole del protocollo determinano quale ramo prevale (ad esempio quello con più “peso” o lavoro cumulato). Quando la rete converge su un ramo, l’altro viene abbandonato e i suoi blocchi diventano “orfani”.
Questo spiega perché molte applicazioni attendono più conferme: ogni nuovo blocco sopra una transazione rende meno probabile che una riorganizzazione la sposti fuori dalla catena principale. In termini pratici, la finalità (cioè la certezza economica che un evento non verrà annullato) è un concetto probabilistico in alcune blockchain e più deterministico in altre, a seconda del consenso.
Perché tutto questo conta: sicurezza, trasparenza e limiti reali
Il collegamento tra blocchi tramite hash e la validazione distribuita rendono la blockchain utile per scenari in cui serve una cronologia verificabile: pagamenti, registri di proprietà digitali, audit di eventi. La crittografia qui non “nasconde” i dati (molte catene sono pubbliche), ma garantisce integrità e verificabilità. Chiunque può controllare che un blocco rispetti le regole, senza dover chiedere permesso a un’autorità centrale.
Restano però limiti concreti: capacità per blocco, tempi di propagazione, costi di transazione e trade-off tra decentralizzazione e prestazioni. Anche la narrativa “tutto è immutabile per sempre” va letta con pragmatismo: l’immutabilità dipende da incentivi, distribuzione del potere di validazione e robustezza del consenso. Per una panoramica istituzionale sui principi e sui rischi legati agli asset digitali, è utile consultare le risorse della Banca dei Regolamenti Internazionali.
In definitiva, i blocchi sono unità di dati progettate per essere facili da verificare e difficili da riscrivere: l’hash li “sigilla”, il riferimento al precedente li incatena, e il consenso decide quale sequenza diventa la storia comune della rete. È un equilibrio ingegneristico tra matematica, economia e comportamento umano: quando funziona, il registro resta coerente anche senza un controllore unico.
Le informazioni riportate hanno finalità esclusivamente informative e non costituiscono consulenza finanziaria, legale o fiscale; le criptovalute comportano rischi elevati e ogni decisione dovrebbe essere valutata con attenzione e, se necessario, con il supporto di un professionista qualificato.